
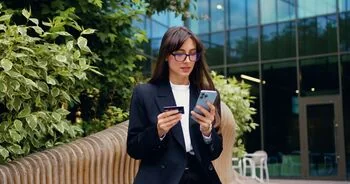
Telefonas daugeliui tapo pagrindine parduotuve kišenėje: reklama socialiniame tinkle, keli paspaudimai, kortelės patvirtinimas ir prekė jau užsakyta. Būtent šiuo greičiu vis dažniau naudojasi internetiniai sukčiai, kuriantys fiktyvias e. parduotuves, siunčiantys kenkėjiškas nuorodas ir taikantys į žmones, kurie apsiperka mažame ekrane.
Lietuvoje nuo šių metų pradžios sukčiai iš gyventojų jau išviliojo beveik 12 mln. eurų. Vienas iš kelių, kuriuo pinigai palieka sąskaitas, yra netikros internetinės parduotuvės ir reklamos, pritaikytos mobiliesiems įrenginiams.
„Telefone viską darome daug greičiau – spaudžiame nuorodas, perkame, prisijungiame prie paskyrų net nepagalvodami apie galimas grėsmes. Sukčiai tuo puikiai naudojasi ir savo apgaules vis dažniau nukreipia į mobiliuosius įrenginius“, – sako „Bitė Lietuva“ išmaniųjų įrenginių ekspertas Andrius Archangelskis.
Beveik 12 mln. eurų nuostoliai ir netikros parduotuvės
Fiktyvios e. parduotuvės dažniausiai veikia pagal paprastą modelį: pasiūloma didelė nuolaida, riboto laiko akcija arba prekė, kurios kitur esą neįmanoma rasti. Telefone tokia reklama atrodo įtikinamai, nes vartotojas dažnai mato tik dalį svetainės adreso, mažiau detalių ir greičiau pereina prie mokėjimo.
Rizika didėja, kai nuoroda atsidaro iš „Instagram“, „TikTok“, SMS žinutės ar reklamos naršyklėje. Mažame ekrane sunkiau pastebėti netvarkingą svetainės adresą, prastai parengtą grąžinimo politiką, neaiškius kontaktus ar kopijuotą parduotuvės dizainą.
Lietuvos policijos duomenimis, telefoninių sukčių aukomis dažniausiai tampa vyresni nei 60 metų žmonės. Vis dėlto apsipirkimo telefonu rizika nėra susijusi tik su amžiumi: impulsyvus sprendimas, išsaugota kortelė ir nepatikrinta reklama pavojingi bet kuriam pirkėjui.
Kodėl telefonas silpnina pirkėjo budrumą
Mobiliajame įrenginyje pirkimas vyksta greičiau nei kompiuteryje. Žmogus naršo tarp pranešimų, socialinių tinklų, žinučių ir reklamų, todėl sukčių sukurta skuba veikia stipriau: „liko 10 minučių“, „paskutiniai vienetai“, „tik šiandien“.
Kita silpna vieta – nuolatiniai prisijungimai prie e. parduotuvių. Jei paskyroje palikti pristatymo adresai, asmeniniai duomenys ir mokėjimo kortelės informacija, įsilaužus į paskyrą žala gali būti didesnė. Ypač rizikinga išsaugoti kortelę parduotuvėje, kurioje perkama tik vieną kartą.
„Kuo daugiau jautrios informacijos automatiškai išsaugoma paskyrose, tuo daugiau galimybių tuo pasinaudoti turi sukčiai“, – perspėja A. Archangelskis.
Gyventojams, kurie nori stiprinti skaitmeninius įgūdžius, gali būti naudingi ir vietos bendruomenėse rengiami saugumo internete mokymai, ypač jei kasdien daug paslaugų tvarkoma telefonu.
Viešas Wi-Fi netinka pirkiniams ir prisijungimams
Viešas Wi-Fi kavinėje, viešbutyje ar oro uoste patogus tik tol, kol juo neatliekami jautrūs veiksmai. Prisijungimai prie banko, e. pašto, parduotuvių paskyrų ar mokėjimai per neapsaugotą tinklą gali būti lengviau perimami.
Pasak „Bitės Profo“ A. Archangelskio, patyręs įsilaužėlis gali matyti duomenų srautą tarp įrenginio ir Wi-Fi prisijungimo taško. Kai kuriais atvejais sukčiai sukuria ir netikrus tinklus, kurių pavadinimai panašūs į oficialius kavinių, viešbučių ar oro uostų tinklus.
Perkant internetu saugiau naudoti mobilųjį internetą, ypač kai reikia suvesti kortelės duomenis, prisijungti prie paskyros ar patvirtinti mokėjimą.
Įspėjimo ženklai prieš spaudžiant „pirkti“
Įtarimą turėtų kelti parduotuvė, kuri neturi aiškių kontaktų, nenurodo įmonės duomenų, pateikia neįprastai dideles nuolaidas arba ragina mokėti kuo greičiau. Pavojingas signalas ir tada, kai svetainės adresas panašus į žinomo prekės ženklo pavadinimą, bet turi papildomų raidžių, brūkšnių ar keistą domeno galūnę.
Prieš mokant verta atskirai paieškoti parduotuvės pavadinimo, atsiliepimų ir skundų. Jei parduotuvė atsirado tik socialinio tinklo reklamoje, o jos pačios istorijos, klientų atsiliepimų ar aiškių taisyklių nepavyksta rasti, pirkimą geriau sustabdyti.
Keli veiksmai, kurie sumažina nuostolių riziką
Prieš perkant telefone skirkite kelias sekundes svetainės adresui patikrinti. Nespauskite nuorodos vien todėl, kad reklama rodo didelę nuolaidą ar skubina apsispręsti.
Nepalikite mokėjimo kortelės duomenų mažai žinomose e. parduotuvėse. Periodiškai peržiūrėkite, kuriose paskyrose išsaugoti mokėjimo būdai, ir pašalinkite tuos, kurių nebereikia.
Svarbiems pirkiniams, banko prisijungimams ir paskyrų valdymui naudokite mobilųjį internetą arba patikimą namų tinklą. Viešą Wi-Fi palikite naršymui, kuriam nereikia asmeninių duomenų.
„Prieš apsiperkant telefone rekomenduoju skirti kelias papildomas sekundes ir įvertinti situaciją – patikrinti svetainės adresą, neskubėti spausti reklamos nuorodų bei svarbiems veiksmams naudoti saugų interneto ryšį“, – sako A. Archangelskis.
Šaltinis: BNS
Kontekstas ir veiksmai Apie straipsnį
Šaltinis ir patikra Šaltinių pagrindas
Tekstas parengtas remiantis BNS publikuotu „Bitė Lietuva“ pranešimu, išskiriant praktinius veiksmus skaitytojams.
- Patikrinta, kad geografinė aprėptis yra nacionalinė, todėl vieta nurodyta kaip Lietuva.
- Išlaikyta šaltinyje pateikta beveik 12 mln. eurų sukčiavimo nuostolių suma.
- Atskirti ekspertų patarimai dėl viešo Wi-Fi, išsaugotų kortelių ir fiktyvių e.
- Nepridėta išorinių nuorodų, kurių nebuvo pateikta užduotyje.
- Šaltinis
- BNS / „Bitė Lietuva“ pranešimas
- Aprėptis
- Lietuva
- Atnaujinta
- 2026-05-27 10:48
Šaltinis ir patikra
Pranešti apie pasitikėjimo problemą
Nusiųsk aiškų signalą bendruomenės moderacijai, jei šaltinis, faktai ar kontekstas turi būti peržiūrėti.
Komentarai