
Seime užregistruotas įstatymų pataisų paketas, kuriuo siūloma keisti e. sveikatos ekosistemos valdymą ir finansavimą. Pagrindinis tikslas – aiškiau nustatyti, kas atsakingas už pacientų duomenų saugumą, ir sudaryti sąlygas gydymo įstaigoms stiprinti savo informacines sistemas.
Pataisos aktualios ne tik valstybės institucijoms ar ligoninių administracijoms. Nuo e. sveikatos patikimumo priklauso, kaip saugomi paciento tyrimų atsakymai, diagnozės, receptai, siuntimai ir kiti jautrūs sveikatos duomenys.
Siūloma pereiti prie nuolatinio e. sveikatos finansavimo
Pataisų rengėjai teigia, kad e. sveikatos sistema iki šiol buvo pernelyg priklausoma nuo fragmentiškų sprendimų ir projektinio finansavimo. Naujas paketas turėtų sudaryti teisinį pagrindą ilgalaikiam viso tinklo finansavimui iš Privalomojo sveikatos draudimo fondo lėšų.
Tai reikštų, kad e. sveikatos saugumas būtų planuojamas kaip nuolatinė sveikatos sistemos dalis, o ne kaip atskirų projektų ar vienkartinių investicijų klausimas. Tokiam modeliui reikėtų aiškios valdysenos: kas prižiūri centrinę sistemą, kas atsako už gydymo įstaigų posistemes ir kaip užtikrinama, kad saugumo reikalavimai būtų vienodi visame sektoriuje.
Pacientams svarbiausia – mažiau silpnų vietų
Pacientui tokie pakeitimai turėtų būti matomi netiesiogiai. Įstatymai patys savaime nepakeičia prisijungimo lango ar vizito pas gydytoją, tačiau jie gali nulemti, kiek saugiai tvarkomi duomenys už sistemos ekrano.
Jei gydymo įstaiga naudoja savo posistemę, jos saugumas tampa bendros grandinės dalimi. Viena silpna vieta gali kelti riziką ne tik konkrečiai įstaigai, bet ir platesniam duomenų apsikeitimui tarp sveikatos sektoriaus dalyvių.
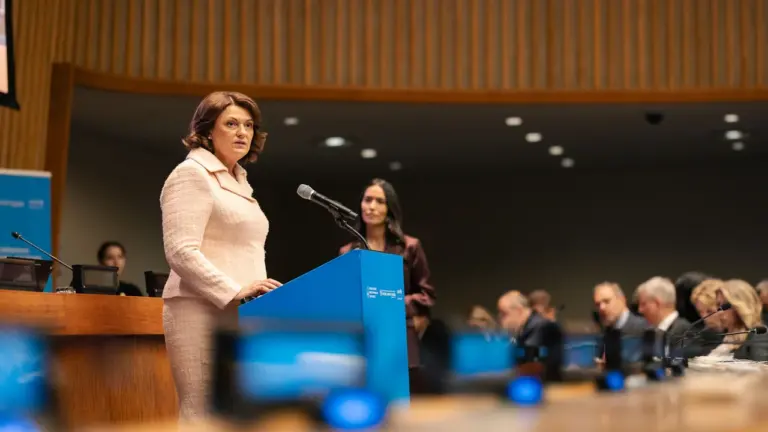
Seimo Pirmininko pavaduotoja Orinta Leiputė nurodė, kad pacientų duomenų saugumas negali turėti „pilkųjų zonų“, nes sveikatos sektorius ir pacientų duomenys yra strateginė valstybės infrastruktūra.
Gydymo įstaigoms teks peržiūrėti prisijungimo saugumą
Sveikatos apsaugos ministrė Marija Jakubauskienė pranešė, kad kartu su įstatymų pataisomis ministerija inicijuoja ir trumpalaikes saugumo priemones. Viena jų – reikalavimas gydymo įstaigoms prie e. sveikatos jungtis tik saugiais būdais, naudojant dviejų faktorių autentifikaciją.
Praktiškai tai reiškia papildomą tapatybės patvirtinimo sluoksnį. Vien slaptažodžio nebepakaktų: prisijungimas turėtų būti patvirtinamas kitu būdu, pavyzdžiui, per patvirtinimo programėlę, kodą ar kitą saugų mechanizmą.
Gydymo įstaigoms tai gali reikšti vidaus sistemų auditą, darbuotojų prieigų peržiūrą, techninių sprendimų atnaujinimą ir aiškesnę atsakomybę už posistemes, kurios jungiasi prie nacionalinės e. sveikatos infrastruktūros.
Toliau laukia svarstymas Seime
Pataisos kol kas yra registruotos Seime. Kad jos įsigaliotų, joms dar reikės pereiti svarstymo ir priėmimo procedūras.
Paketą inicijuojantys politikai siekia, kad svarstymas prasidėtų dar Seimo pavasario sesijoje. Kol vyksta teisėkūros procesas, gydymo įstaigoms siunčiamas signalas peržiūrėti savo valdomas informacines sistemas ir pasirengti griežtesniems prisijungimo bei duomenų apsaugos reikalavimams.
Šaltinis: BNS
Kontekstas ir veiksmai Apie straipsnį
Šaltinis ir patikra Šaltinio patikra
Tekstas parengtas pagal Seimo LSDP frakcijos pranešimą, atskiriant registruotus siūlymus nuo dar nepriimtų sprendimų.
- Patikrinta, kad kalbama apie Seime registruotą pataisų paketą, o ne jau įsigaliojusius pak...
- Atskirtos ilgalaikio finansavimo nuostatos ir trumpalaikė dviejų faktorių autentifikacijos...
- Geografinė aprėptis nustatyta kaip nacionalinė, nes tema apima Lietuvos e.
- Šaltinis
- BNS / Seimo LSDP frakcijos pranešimas
- Aprėptis
- Lietuva
- Atnaujinta
- 2026-06-10 08:58
Šaltinis ir patikra
Pranešti apie pasitikėjimo problemą
Nusiųsk aiškų signalą bendruomenės moderacijai, jei šaltinis, faktai ar kontekstas turi būti peržiūrėti.


Komentarai